CLARITY

Kalite Süreçlerinizi Yapay Zekâyla Daha Hızlı ve Daha Verimli Yürütün
Vibe coding çağında her değişikliği kimin yazdığını, neye dokunduğunu, istenip istenmediğini ve test edilip edilmediğini görünür kılın. Kod, güvenlik ve test kanıtı tek yerde toplanır. İster kendi sunucunuzda ister bulutta, kendi modelinizle, bulut modelleriyle ya da MCP sunucusu üzerinden editörünüzden çalışın.
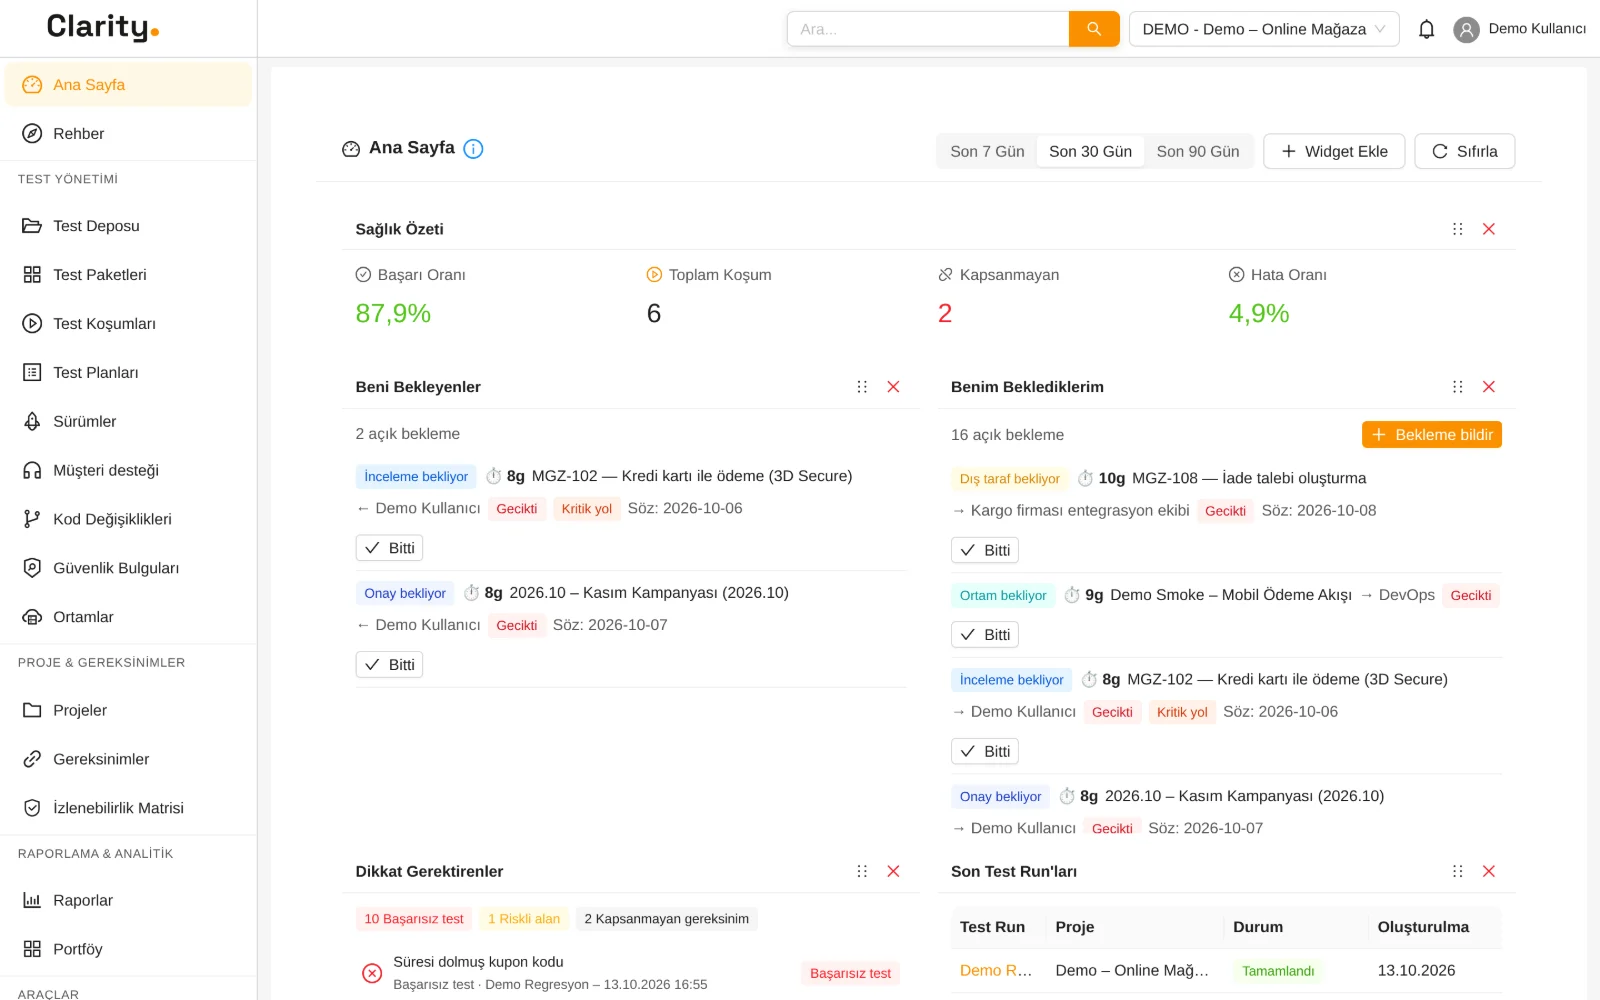
CLARITY anasayfa ekranında demo projesinin kalite özeti, koşumlar ve grafikler
Gerçek ürün ekranı · demo projesi, müşteri verisi içermez

Gerçek ekranlarla CLARITY

Anasayfadan izlenebilirliğe, sürüm hazırlığından test koşumuna kadar ekip her gün bu ekranlarda çalışır.
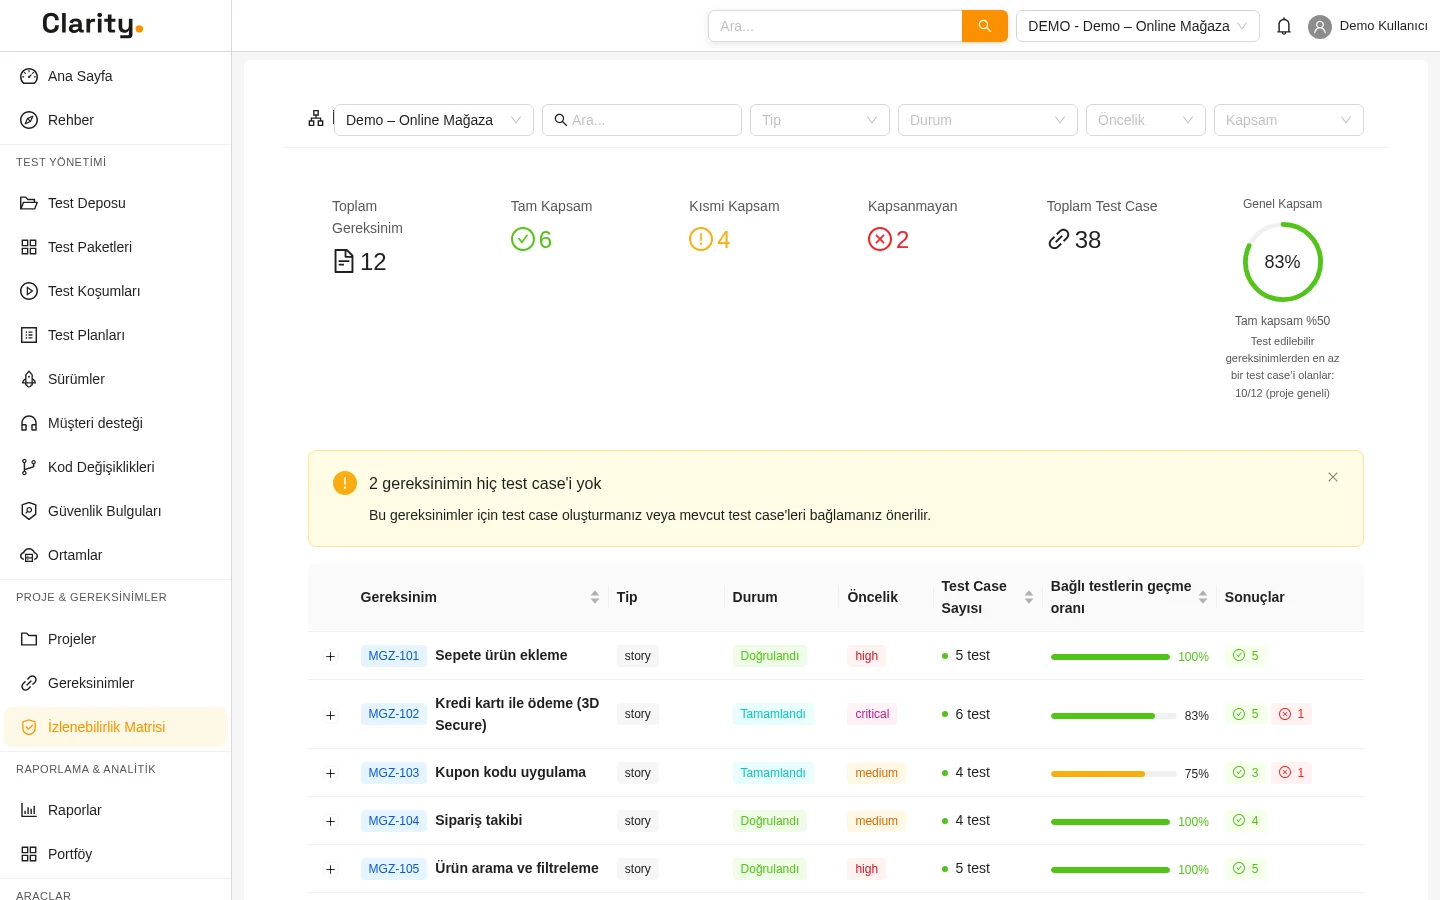
CLARITY anasayfa ekranında proje kalite özetleri ve grafikler
Koşumlar, geçme oranı ve açık risklerle projenin kalite durumu tek bakışta görünür.
Ürün turu · 22 snGereksinimden sürüm hazırlığına uzanan CLARITY akış videosu
  1. Gereksinim
  2. Test senaryosu
  3. Test deposu
  4. Test koşumu
  5. Sonuçlar
  6. Rapor
  7. Sürüm kararı
Gereksinimden bağlı test case’e, test deposundaki adımlara, test koşumuna ve sonuçlarına, oradan rapora ve sürüm kararına uzanan tek bir akış.

Görüntüler, kendi test projelerimizin bulunduğu kiracıdan otomatik olarak alınır. Müşteri verisi içermez, kişi adları gizlenir.

Geleneksel test aracı dijital bir defterdir

Bu araçlarda senaryoları saklar, sonuçları geçti ya da kaldı diye işaretlersiniz, ancak bu hikâyenin yalnızca ortasıdır. Neyin neden test edileceğini belirleyen öncesi ile hazır olup olmadığımızı, kimin ne yaptığını ve riskin nerede olduğunu gösteren sonrası çoğu araçta yoktur. Vibe coding bu boşluğu büyütüyor.
Vibe coding’in getirdiği yeni sorular
Bu kodu bir insan mı, bir asistan mı, yoksa ikisi birlikte mi yazdı?
Bu değişiklik gerçekten istendi mi, yoksa kimse istemeden mi ortaya çıktı?
Kaynak kod değişti ama hiçbir test dosyasına dokunulmadı mı?
Kimlik doğrulama, ödeme, şema ya da kiracı izolasyonu gibi hassas bir alana dokunuldu mu?
Ve bütün bunları biri fark edebiliyor mu?

AI ile yazılan kodu ayırt edin, riske göre önceliklendirin

Her kod değişikliği kimin yazdığını ve neden ikinci bir bakışı hak ettiğini yanında taşır.
Yazarlık takibi
Her değişiklik insan, AI, insanla AI birlikte ya da bilinmiyor olarak işaretlenir. Açık beyan her zaman önceliklidir, beyan yoksa yazarlık commit metnindeki asistan imzalarından çıkarılır.
12 faktörlü risk modeli
Her değişiklik kimlik doğrulama, ödeme, şema, kiracı izolasyonu, güvenlik yapılandırması, altyapı, değişiklik büyüklüğü ve yazarlık ağırlıklarıyla düşük, orta ya da yüksek olarak puanlanır. Puan, onu üreten faktörlerle birlikte gösterilir.
Kaynak değişti, teste dokunulmadı
Kaynak kod değiştiği hâlde hiçbir test dosyasına dokunulmayan değişiklik, klasik bir vibe coding kokusu olduğu için ayrı bir risk faktörü olarak işaretlenir.
Yazarlık beyan edilmemiş
Önemli bir değişiklikte kimin yazdığı tespit edilemiyorsa bu da ikinci bir bakışı hak eder. Böylece sessiz kalmak, beyan etmekten daha güvenli görünmez.
AI ile üretilen kod daha kötü sayılmaz, ancak inceleme anında daha fazla dikkati hak ettiği kabul edilir. İnsanın düzenlediği AI destekli kod daha hafif puanlanır, çünkü bir insan onu zaten okumuştur.

İstenen mi geliştirildi, doğru yere mi dokunuldu?

Her değişiklik gereksinimine bağlanır ve kapıdan geçer. Kapının hükmü, geliştirici hâlâ oradayken PR’a, yani çekme isteğine yazılır.
Gereksinim ↔ kod bağı
Bağın elle mi yoksa otomatik eşleşmeyle mi kurulduğu ve güven puanı tutulur. Bağsız değişiklikler ayrı listelenir, bir muafiyet ise kim, ne zaman ve neden bilgisiyle gerekçelendirilir.
Proje bazlı anahtar politikası
Commit’lerin gereksinim anahtarı taşıması proje başına kapalı, uyar ya da engelle olarak ayarlanır. Yeni projeler “uyar” ile başlar.
Kapı hükmü PR’da
Webhook gelir gelmez risk, yazarlık ve gereksinim bağı değerlendirilir. Hüküm GitHub, GitLab, Bitbucket ve Azure DevOps’ta PR’a commit durumu olarak geri yazılır.
Sebepleriyle bildirim
BLOCK ya da yüksek riskli bir WARN, proje sahibine ve yöneticilere yalnızca hükmü değil sebeplerini de taşıyan bir bildirim gönderir. Hüküm değişmedikçe aynı uyarı tekrarlanmaz.
BLOCK
Bu değişiklikle yeni kırılan testler, başarısız yeni testler, engelleyici güvenlik bulguları ya da “engelle” modundaki gereksinim politikası.
WARN
Susturulmuş gerilemeler, “bilmiyoruz” diyebilen tek hüküm olan kanıt boşlukları ve insan incelemesi görmemiş yüksek risk.
PASS
Değişiklikten önce de kırık olan testler engellemez, bu da “senin suçun değil” sinyalidir.
Merge’ün gerçekten durması, deponuzdaki dal koruma, yani branch protection ayarına bağlıdır. CLARITY hükmü ve sebeplerini PR’a yazar.

Sürüm geçişinde neler kontrol edilir ve gösterilir?

Hazırlık tek bir sayı değildir, her kontrol kendi kanıtıyla görünür. Ölçülemeyen bir şey sıfır olarak değil, “ölçülemedi” olarak yazılır.
  1. Gereksinim kapsamı
    Test edilebilir gereksinimlerin kaçında kapsayan bir test case var.
  2. Geçme oranı
    Her test case bir kez, sürümdeki en son sonucuyla sayılır.
  3. Kalite kapıları
    Otomatik kapılar ölçümden, elle kapılar onayla geçer.
    • Geçme oranı eşiği
    • Kapsam eşiği
    • Başarısız yok
    • Bekleyen yok
    • Susturulmuş yok
  4. Çıkış kriterleri
    Kriterler engelleyici ya da bilgilendirici olabilir, ancak ölçülemeyen bir kriter “karşılandı” sayılmaz.
  5. Kapsam temeli
    Kapsam dondurulur, böylece sonradan eklenen, çıkarılan ve düzenlenen gereksinimler sapma olarak görünür.
  6. Bağlı kod değişiklikleri
    Sürüme bağlı commit ve PR’lar risk seviyeleriyle birlikte listelenir.
  7. Karar kaydı ve imza
    Go, Şartlı Go veya No-Go kararı verilir. Kabul edilen riskler yazılı kalır, kayıt o anki kanıtla mühürlenir.
  8. Sürüm notları
    Sürümün içeriğinden bir sürüm notları taslağı üretilir.
Hazırlık durumu:Yayına HazırRiskliHazır DeğilÖlçülemediSusturulmuş bir sonuç varken sürüm “Yayına Hazır” olamaz. Ölçülecek bir şey yoksa durum “Ölçülemedi” olur.

Kalite süreçlerini kendi modelinizle, bulutta ya da editörünüzden yapay zekâyla yürütün

Aynı kalite işini üç yoldan yapın, verinin nereye gideceğine siz karar verin.

MCP sunucusu

CLARITY’yi editörünüzdeki MCP istemcisinden, editörden çıkmadan yönetin.

Sizin bilgisayarınızda
  1. Editörünüzdeki MCP istemcisi
  2. CLARITY MCP sunucusu
  1. CLARITY API

Veri, CLARITY API’den editörünüzdeki asistana gider

  • Öntanımlı olarak küçük bir çekirdek setle başlar, araç alanları ihtiyaç oldukça açılır
  • Çekirdek set salt okunurdur, değişiklik yapan kritik araçlar önce açık onay ister
  • Token’lar kapsamla, yani scope ile sınırlandırılır

Kendi ya da yerel modeliniz

Kendi sunucunuzda çalışan bir yerel LLM bağlayın. Bu bir etiket değil, davranışı değiştiren bir sınıflandırmadır.

Kurumunuzun içinde
  1. CLARITY
  2. Kendi sunucunuzdaki model

Veri kendi sunucunuza gider ve kurumun dışına çıkmaz

  • KVKK ve on-premise senaryolarında veri kurumdan çıkmaz
  • On-premise kurulumda dışarı çıkış koruması devrede kalır
  • Kendi modelinizin çağrıları maliyet hesabında ücretsiz sayılır

API ile bulut modelleri

API anahtarınızla bulut modellerine bağlanın. CLARITY sağlayıcıdan bağımsız çalışır.

CLARITY tarafı
  1. CLARITY
  2. PII maskeleme
  1. Bulut modeli

Veri, kişisel veriler maskelendikten sonra bulut modeline gider

  • Dışarı giden çağrılardan önce kişisel veriler, yani PII maskelenir
  • AI kullanımı ve maliyeti izlenir
  • Sağlayıcı değiştirmek iş akışınızı değiştirmez

Oklar isteğin yönünü gösterir. Yanıt aynı yoldan geri döner.

Model editörde kodu az önce değiştirdiyse ilk yararlı soru “bu uygun mu?” olur. Değişikliğin kapı hükmü, sebepleri ve risk faktörleri hiçbir şeyi değiştirmeden çekirdek setten okunur.

Güvenlik taramaları ve test otomasyonu, değişikliğin kanıtına bağlanır

Tarama ve koşum sonuçları CLARITY’ye yüklenir, ilgili değişikliğe iliştirilir ve kapının hükmüne girer.
SAST ile statik kod analizi
SemgrepBearerSonarQube
Sır tarama
GitleaksTruffleHog
Bağımlılık, CVE ve SBOM
TrivySBOM
DAST ile çalışan uygulama taraması
OWASP ZAPNucleitestssl.shSchemathesis
Kalite işleri
Mutasyon testiErişilebilirlik testiLighthouse
Otomasyon koşucuları
PlaywrightCypressJestVitestMochaRobot FrameworkNewmank6
Müşteri tarafında tarayıcı
Semgrep, Gitleaks ve Trivy’yi kendi makinenizde çalıştıran, kendi kendine yeten bir tarayıcıdır. Kurulum betiğini CLARITY üretir, çekilecek bir imaj ya da docker login gerekmez.
Bulgu triyajı
Her bulgu için karar, gerekçe, kim ve ne zaman kaydedilir. Tarama borcu ayrı bir görünümde izlenir.
“Taranmadı” ile “temiz” aynı şey değil
Kapı, hiç taranmamış bir değişikliği temiz bir değişiklikten ayrı raporlar, çünkü yalnızca temiz olanı güven vericidir.

Kalite işi hızlanır, çünkü kimse kanıt toplamakla uğraşmaz

Uzmanın zamanı, gerçekten dikkat isteyen değişikliğe gider.

Geleneksel süreçten CLARITY sürecine

Geleneksel süreç
  1. Gereksinim
  2. Elle testelle
  3. Sonuçlar tabloya ya da deftere işlenirelle
  4. Kanıt elle toplanırelle
  5. Sürüm kararısezgiyle
CLARITY ile
  1. Commit ya da PR ile değişiklikCommit ve PR’lar kendiliğinden gelir
  2. Yazarlık ve risk puanıTriyajda önce riskli olana bakılır
  3. Gereksinim bağıBağ, commit ya da PR’daki iş anahtarından kurulur
  4. PR’da kapı hükmüGeliştirici hâlâ PR’dayken
  5. Taramalar ve koşumlar iliştirilirKanıt zinciri otomatik
  6. Son sonuçlarla sürüm hazırlığıHazırlık son sonuçlardan hesaplanır

İşaretli adımlar hızlanır, nedeni de etiketinde yazar.

Kanıt zinciri kendiliğinden oluşurTarama bulguları, triyaj kararları, test koşumu taban farkı, PR inceleme oyları, SonarQube kapısı ve dağıtım kanıtı değişikliğe iliştirilir ve tümü imzalı, doğrulanabilir bir PDF kanıt paketi olarak alınabilir.
Sistemin yüzde yüz kendi başına karar vermesi gerekmiyor. Uzman baktığında ya da yetkin bir yapay zekâya sorulduğunda sorunun görünür ve kolay teşhis edilebilir olması gerekiyor.

Her Şey Tek Platformda

Test yönetiminin tüm ihtiyaçlarını karşılayan kapsamlı özellik seti
Test Case Yönetimi
Klasör yapısı, öncelik, etiketler ve versiyon kontrolü ile kapsamlı test case yönetimi.
Test Planları
Koşumları bir kilometre taşı altında toplayın. Durum, sürüm bağlama ve geçen, kalan ve toplam sayılarıyla ilerleme tek ekranda görünür.
Test Koşumu
Manuel ve otomatik test koşumu, gerçek zamanlı ilerleme takibi ve detaylı sonuç raporları.
Veri Odaklı Koşum
Bir test case’e veri seti bağlayın. Koşum her satır için bir iterasyon çalıştırır, parametreler anlık kaydedildiği için geçmiş bozulmaz.
Call Test
Bir test başka bir testi çağırır ve adımları koşumda satır içi genişler. Döngü, derinlik ve tenant korumasıyla Xray paritesi sağlar.
Ortam Matrisi
Dağıtım, tarayıcı, OS ya da cihaz tipinde adlandırılmış ortamlar tanımlayın. Koşumu ortama bağlayın, sonuçları pivot Ortam Matrisi’nde görün.
Özel Alanlar
Test koşumu kapsamında özel alanlar tanımlayın. Alanlar koşumda tipine uygun kontrollerle doldurulur, raporlara ve export’a dâhil olur.
Gelişmiş Raporlama
Dashboard, trend analizi, PDF ve Excel export ile özelleştirilebilir rapor şablonları.
AI Test Üretimi
Yapay zeka ile otomatik test senaryosu oluşturma, kalite değerlendirme ve eksik senaryo tespiti.
Kod Üretimi
Playwright, Cypress ve Selenium için otomatik test otomasyon kodu üretimi.
Görsel Analiz
Arayüz ekran görüntülerinden test senaryoları çıkarın ve kapsam boşluklarını tespit edin.
Akıllı Öneriler
AI destekli test iyileştirme önerileri, kök neden analizi ve bilgi bankası.

Neden CLARITY?

Alternatiflerle karşılaştırın ve farkı görün
ÖzellikCLARITYTestRailXray
AI Test Üretimi
Çoklu AI Sağlayıcı
Otomasyon Kod Üretimi
Gereksinim İzlenebilirliği
Release Yönetimi
On-Premise Kurulum
SSO & SCIM
Türkçe Destek

Araçlarınızla Kesintisiz Çalışın

CI/CD, hata takibi, mesajlaşma ve AI asistanlarıyla mevcut iş akışınıza bağlanın
CI/CD Pipeline
Jenkins, GitHub Actions, GitLab CI ve Azure DevOps ile test sonuçlarını otomatik yükleyin.
Webhook'lar
Özelleştirilebilir webhook'lar ile olayları kendi sistemlerinize iletin.
Jira Entegrasyonu
Gereksinim ve issue'larla çift yönlü senkronizasyon, linking ve JQL bazlı import.
Azure DevOps Entegrasyonu
İş öğeleri ve gereksinimlerle çift yönlü senkronizasyon, linking ve WIQL bazlı import.
Slack & Teams Bildirimleri
Test ve release olaylarını Slack ya da Microsoft Teams kanallarınıza gönderin.
REST API
Kapsamlı REST API ile CLARITY'yi kendi araçlarınız ve otomasyonlarınızla entegre edin.

Mevcut Aracınızdan Kolay Geçiş

Test varlıklarınızı CLARITY'ye taşıyın, sıfırdan başlamayın
TestRail
Xray
Zephyr
Excel ve CSV
Geçiş sürecinde size yardımcı olalım. Ayrıntılar için bizimle iletişime geçin.

Kurumsal Güvenlik, Baştan Tasarlandı

Kimlik yönetiminden veri izolasyonuna kadar kurumsal gereksinimlere uygun, denetlenebilir bir altyapı
SAML ve OIDC ile SSO
Kurumsal kimlik sağlayıcılarınızla SAML 2.0 ve OIDC üzerinden tek oturum açma desteği.
SCIM Provizyon
SCIM 2.0 ile kullanıcı sağlama ve yönetimini kimlik sağlayıcınızdan otomatikleştirin.
RBAC ile Rol Bazlı Erişim
Proje ve tenant düzeyinde detaylı yetkiler ile erişimi hassas şekilde yönetin.
Tam Veri İzolasyonu
Multi-tenant mimaride her organizasyonun verisi birbirinden tamamen yalıtılır.
AES-256 Şifreleme
Hassas veriler dinlenme halinde AES-256 ile şifrelenir.
Denetim Kaydı
Değişiklik yapan işlemler denetim kaydına alınır, böylece izlenebilirlik ve uyumluluk sağlanır.

SaaS veya On-Premise

Bulut üzerinde anında başlayın veya kendi sunucunuza kurun. Her iki seçenek de tam özellik desteği sunar.

SaaS (Bulut)

Altyapı yönetimi olmadan anında başlatın
Altyapı yönetimi yok
Otomatik güncellemeler
Yedekleme dahil
SSL dahil
Ölçeklenebilir altyapı

On-Premise

Kendi sunucunuzda tam kontrolle çalıştırın
Kendi sunucunuz
Tam veri kontrolü
Docker ile kolay kurulum
Özel ağ desteği
KVKK tam uyum

Kullanım Senaryoları

Farklı ekip yapıları ve araçlar için uçtan uca uygulama rehberleri
Jira Entegrasyonu ile Manuel Test
Gereksinim odaklı test yönetimi
JiraManuel TestGereksinim
Selenium Otomasyon ve Manuel Hibrit
Otomatik ve manuel testlerin birlikte yönetimi
SeleniumOtomasyonHibritCI/CD
Yazarlık ve Risk Puanıyla Vibe Coding Kontrolü
AI ile yazılan kodu ayırt edin, incelemeyi riske göre önceliklendirin
Vibe CodingYazarlıkRisk PuanıKod Değişiklikleri
Gereksinim ↔ Kod Bağı ve PR Kapısıyla Validasyon
Değişiklik istenene uygun mu? Kapı hükmü PR'a geri yazılır
ValidasyonKapıPull RequestGereksinim
Güvenlik Tarama Sonuçları Değişiklik Kanıtı Olarak
"Taranmadı" ile "temiz" aynı şey değil
GüvenlikSASTTaramaKanıt

Ekibinize özel, şeffaf fiyatlandırma

Fiyatlandırma ekip büyüklüğünüze ve SaaS ya da on-premise dağıtım tercihinize göre belirlenir. Size en uygun planı birlikte oluşturalım.

Ücretsiz pilot ile CLARITY'yi kendi ekibinizle deneyin

Gerçek projelerinizle değerlendirin, kurulum ve geçişte size eşlik edelim. Bağlayıcı taahhüt yok.